د. بهاء حسن يطالب بتعميم تجربة «البنك المركزي» لمواجهة طوفان الهجمات الرقمية
في الدورة العاشرة للمؤتمر العربي للأمن السيبراني
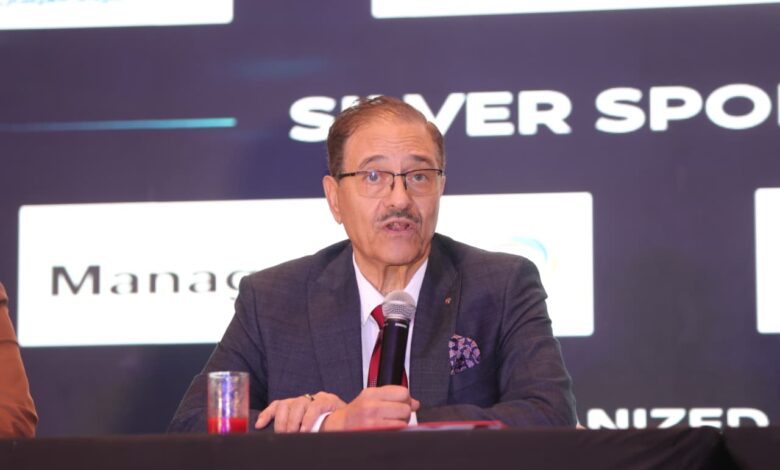
قال الدكتور بهاء حسن، رئيس المؤتمر العربي للأمن السيبراني، إن الاحتفال بالدورة العاشرة من المؤتمر هذا العام يمثل محطة مهمة في مسيرة بدأت منذ سنوات طويلة، مشيرًا إلى أن شركة iSec بدأت عملها في هذا المجال منذ عام 2007، وأسهمت في تخريج أجيال متخصصة في الأمن السيبراني كان لها دور ملموس في حماية المؤسسات وتعزيز جاهزيتها الرقمية.
وتُعقد الدورة العاشرة من المؤتمر برعاية وزارات: الاتصالات وتكنولوجيا المعلومات، والمالية، والصناعة، والجهاز القومي لتنظيم الاتصالات، وبمشاركة عدد من الرعاة والشركاء المتخصصين في حلول الأمن السيبراني، وفي مقدمتهم iSec الراعي الماسي، وThreatLocker الراعي الاستراتيجي، إلى جانب CSE، وCompTIA، وDigital Defense Group، وManageEngine.
وأضاف حسن، خلال مؤتمر صحفي عُقد على هامش فعاليات المؤتمر، أن ملف أمن المعلومات لم يعد مسؤولية قطاع بمفرده، موضحًا أن كل وزارة ومؤسسة باتت مطالبة بإعداد كوادرها المتخصصة القادرة على حماية بياناتها وأنظمتها الرقمية.
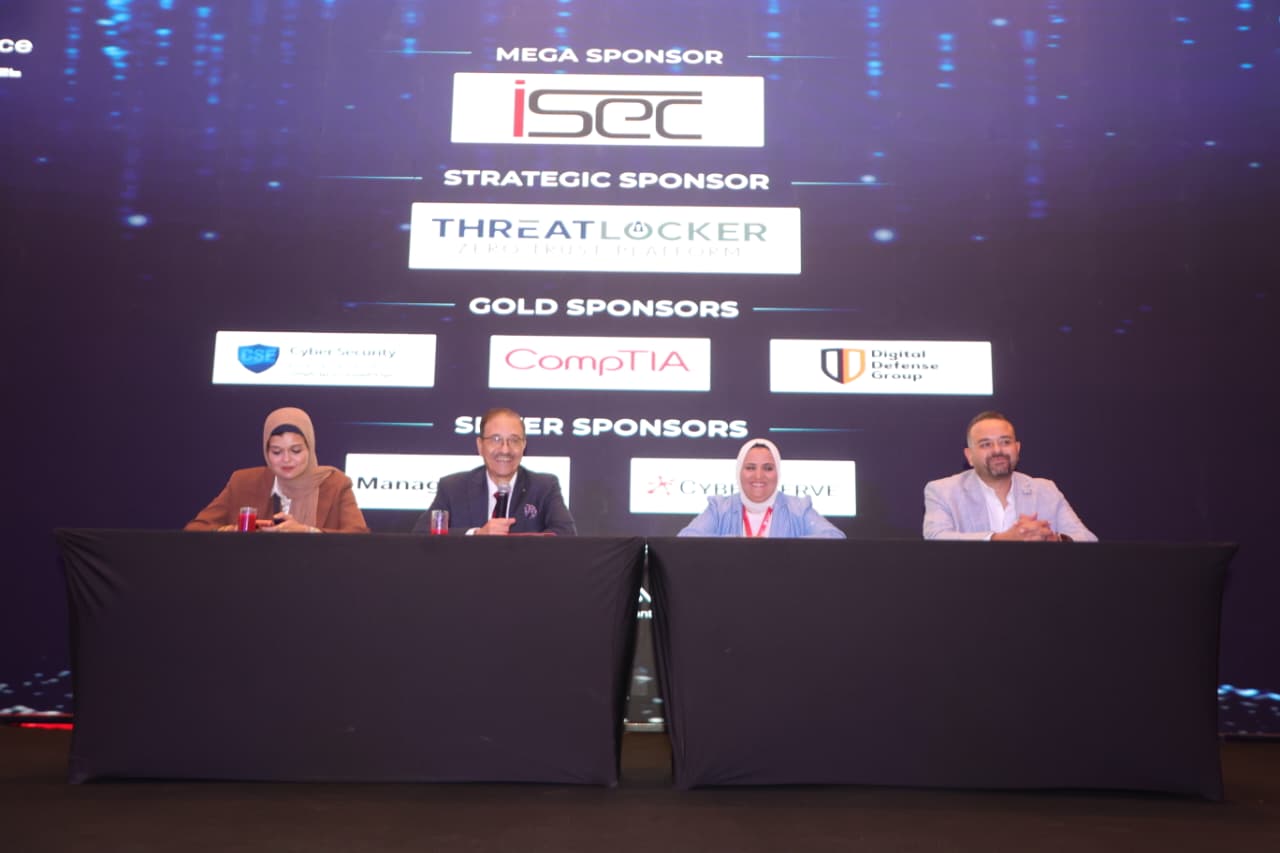
وأكد أن وزارة الاتصالات وتكنولوجيا المعلومات تؤدي دورًا محوريًا في دعم هذا التوجه من خلال تأهيل وتخريج دفعات قادرة على الإسهام في بناء منظومة وطنية أكثر جاهزية للتعامل مع تحديات الأمن السيبراني.
وأوضح حسن أن المؤتمر يسعى إلى بناء مجتمع معلوماتي عربي أكثر ترابطًا، قائم على تبادل الخبرات والمعلومات بين الدول العربية، في إطار يحافظ على المصالح المشتركة ويعزز قدرة المنطقة على مواجهة التهديدات السيبرانية العابرة للحدود.
وأشار إلى أن الذكاء الاصطناعي أصبح سلاحًا ذو حدين في ملف الأمن السيبراني؛ إذ يمكن أن يساعد في تقييم المخاطر واكتشاف الهجمات مبكرًا، إلا أنه يُستغل في الوقت نفسه لشن هجمات أكثر تعقيدًا، وهو ما يفرض مرحلة جديدة تتطلب قدرًا أكبر من اليقظة والتكامل بين المؤسسات والدول والخبراء.
وأكد أن اهتمام مؤسسات الدولة بالمؤتمر يعكس إدراكًا متزايدًا لخطورة الملف، مشيرًا إلى مشاركة جهات ومؤسسات وطنية كبرى، من بينها الهيئة العربية للتصنيع، ووزارة الإنتاج الحربي، والقوات المسلحة، إلى جانب اهتمام متنامٍ من مسؤولي الدولة بملف التدريب وبناء الكفاءات.
وشدد حسن على أن البداية الحقيقية لمواجهة التهديدات السيبرانية تبدأ من التدريب، موضحًا أن هناك مؤسسات كثيرة تحتاج إلى خبرات متخصصة، ولم يعد مقبولًا التعامل مع الأمن السيبراني بوصفه بندًا ثانويًا أو رفاهية يمكن تأجيلها.
وأشار إلى أن جميع المؤسسات مطالبة برصد ميزانيات كافية لتغطية احتياجات الأمن السيبراني، سواء في الجانب التدريبي أو البنية التحتية الفنية أو بناء القدرات، ولا سيما في ظل الزيادة اليومية في حجم الهجمات السيبرانية وتعقدها.
وأشاد بتجربة البنك المركزي المصري في هذا الملف، مؤكدًا أن الطفرة التي شهدها القطاع المصرفي جاءت نتيجة وجود قيادات على قدر كبير من الوعي والمسؤولية ألزمت البنوك بالإنفاق الجاد على التدريب وبناء الكوادر المتخصصة.
وأضاف أن البنوك المصرية باتت تمتلك كوادر مؤهلة للتعامل مع مخاطر الأمن السيبراني بفضل الرؤية الاستباقية للبنك المركزي، داعيًا إلى تعميم هذه التجربة على جميع مؤسسات الدولة وشركات القطاع الخاص لمواجهة “طوفان” الهجمات المتزايدة.
ولفت إلى أن السوق ما زالت تعاني نقصًا في عدد الكوادر المتخصصة، كما أن نسبة كبيرة من هذه الكفاءات تتجه للعمل خارج مصر، ما يفرض ضرورة الاستثمار بصورة أكبر في التدريب وربط الكوادر بالفرص المحلية.
وأوضح أن بعض المؤسسات لا تزال تفتقر إلى إدراك أهمية التدريب؛ إذ يكون القرار الأول عند حدوث أي أزمة مالية هو إيقاف برامج التدريب، على الرغم من أن الأمن السيبراني يتطلب تدريبًا مستمرًا لا يقل أهمية عن الاستثمار في الأنظمة والحلول التقنية.
وأكد أن شركة iSec تملك خطة تدريبية واضحة يحصل بموجبها مهندسو الشركة على ثلاث شهادات معتمدة سنويًا، ضمن برنامج يُنفذ بالتعاون مع الجهاز القومي لتنظيم الاتصالات.
أطر تنظيمية ومسابقات عالمية
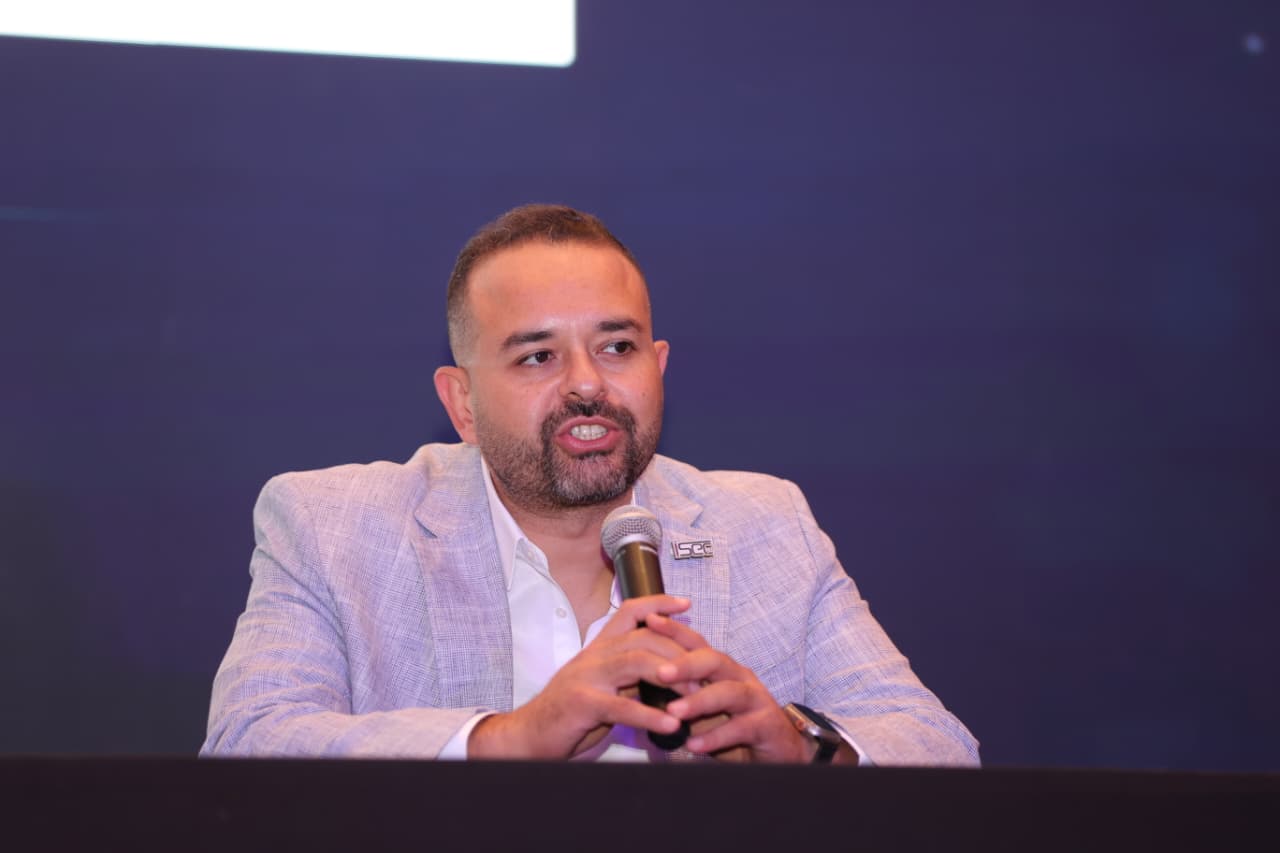
من جانبه، قال المهندس أحمد بهاء، نائب رئيس شركة iSec، إن الشركة تواصل دعم المؤتمر للعام العاشر على التوالي، إيمانًا بأهميته ودوره في فتح حوار مهني جاد حول مستقبل أمن المعلومات في مصر والمنطقة.
وأضاف أن المؤتمر لا يقتصر على الجلسات الحوارية، بل يمتد لدعم المسابقات والأنشطة التطبيقية، وفي مقدمتها مسابقة Arab Security Cyber Wargames، التي شهدت هذا العام مشاركة 350 فريقًا من مختلف أنحاء العالم، تأهل منها 10 فرق للتنافس على المراكز الثلاثة الأولى.
وأكد أحمد بهاء أن الأمن السيبراني يحتاج إلى أطر تنظيمية واضحة داخل مختلف القطاعات، مشيرًا إلى أهمية تعميم النماذج التنظيمية الموجودة في قطاعات مثل البنك المركزي والرقابة المالية على قطاعات أخرى مثل البترول والاتصالات، بما يضمن وجود قواعد واضحة لحماية البيانات وإدارة المخاطر.
وشدد على أن التحدي لا يقتصر على القطاعات الكبرى فحسب، بل يمتد إلى جميع مؤسسات القطاع الخاص، موضحًا أن كيانات مثل شركات الامتياز التجاري (الفرنشايز) تمتلك بيانات حساسّة للعملاء، ومن ثم يجب إخضاعها لمعايير الالتزام بالأمن السيبراني.
وقال إن الأمن السيبراني لا يمكن أن يُترك للاختيار الطوعي، بل يجب أن يخضع لقوانين صارمة تلزم الجهات بحماية البيانات، مشيرًا إلى أن التجربة السعودية في هذا المجال تمثل نموذجًا يحتذى به، حيث تخضع الشركات لمراجعة دورية لضمان الالتزام بالمعايير المطلوبة.
وأضاف أن الدولة تمتلك بيانات المواطنين وتحرص على تأمينها بدرجة عالية، لكن المطلوب هو توسيع نطاق الالتزام ليشمل مختلف المؤسسات، خاصة مع تزايد الاعتماد على الخدمات الرقمية واتساع حجم البيانات المتداولة.
وأكد ضرورة رفع وعي الجمهور بأهمية الأمن السيبراني عبر جهد مشترك بين الشركات والهيئات، مشيرًا إلى أن حماية البيانات أصبحت جزءًا أصيلًا من حماية الاقتصاد والمجتمع.
وعن مشروع الهوية الرقمية، أوضح أنه يمثل مسؤولية كبيرة تتطلب حرصًا مستمرًا على تأمين البيانات والوقاية من مخاطر المستقبل.
مشاركة دولية وتكريم للقيادات
من جانبها، قالت الدكتورة ريهام بهاء إن المؤتمر يواصل منذ عشر سنوات مسيرته في دعم ملف الأمن السيبراني، مشيرة إلى أن دورة هذا العام تشهد مشاركة متحدثين عرب وخبراء عالميين، إلى جانب ورش عمل تناقش ملفات متخصصة.
وأضافت أن هذه الدورة تشهد تكريم عدد من القيادات في البنوك والمصالح الحكومية تقديرًا لدورهم في دعم المنظومة، موجهة الشكر للدولة والوزارات على ما تقدمه من دعم لرسالة المؤتمر.
واختتم المشاركون المؤتمر الصحفي بالتاكيد على أن المرحلة المقبلة تتطلب شراكة أوسع بين الدولة والقطاع الخاص ومؤسسات التدريب والبحث العلمي، مشددين على أن بناء الكفاءات بات ضرورة حتمية لحماية المؤسسات والبيانات والخدمات الرقمية.